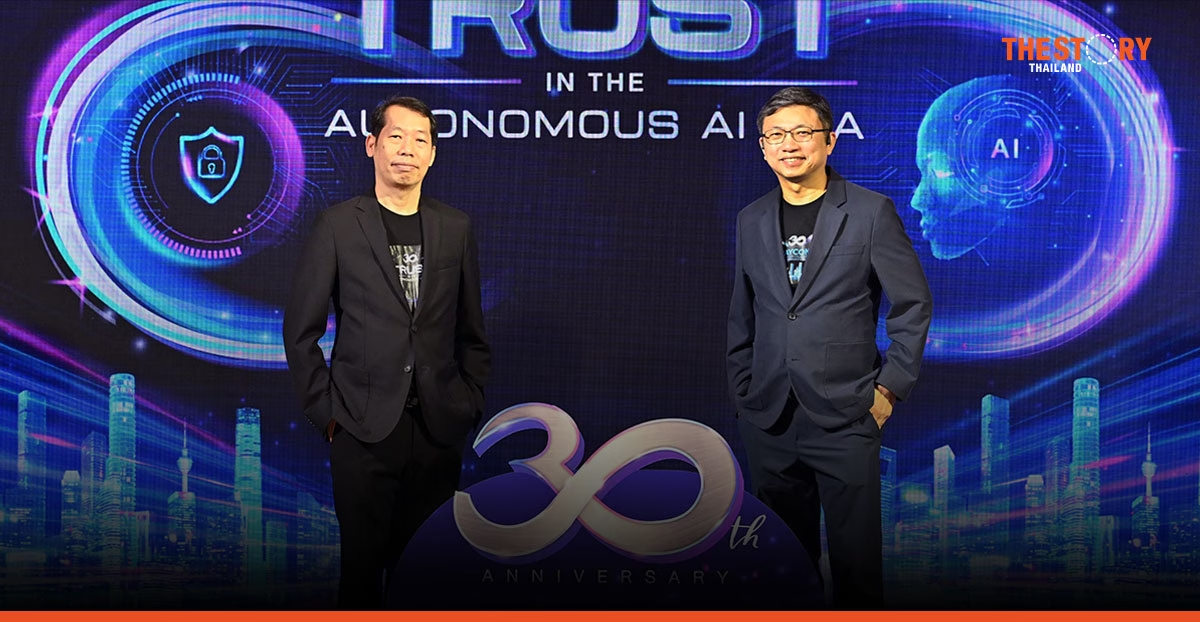
จุดเริ่มต้นขึ้นเมื่อ 30 ปีก่อน จากวิกฤตการแพร่ระบาดของไวรัสคอมพิวเตอร์ผ่านแผ่นดิสก์ ศุภชัย บุริสตระกูล ผู้ก่อตั้งบริษัท เบย์ คอมพิวติ้ง จำกัด (มหาชน) ปัจจุบันดำรงตำแหน่งประธานคณะกรรมการบริหาร และประธานเจ้าหน้าที่บริหารของกลุ่มฯ BAYCOMS ในฐานะนักวิเคราะห์ ได้เล็งเห็นโอกาสทางธุรกิจในการสร้างระบบบริหารจัดการช่องโหว่ (Patch Management) เพื่อปกป้องระบบเครือข่ายองค์กร จนเติบโตสู่การเป็นผู้นำด้าน Cybersecurity สัญชาติไทย ที่ปัจจุบันกำลังนำพาองค์กรเข้าสู่ยุค Agentic AI พร้อมผลักดันยุทธศาสตร์ Digital Sovereignty (อธิปไตยทางดิจิทัล) เพื่อปกป้องโครงสร้างพื้นฐานสำคัญของประเทศ ภายใต้การนำของ อวิรุทธ์ เลี้ยงศิริ ประธานเจ้าหน้าที่บริหาร BAYCOMS
สมรภูมิปัจจุบัน AI กลายเป็นอาวุธร้ายแรง
ในยุคปัจจุบัน โลกไซเบอร์เข้าสู่สมรภูมิ Autonomous AI และ Agentic AI ที่ปัญญาประดิษฐ์สามารถคิด วิเคราะห์ ค้นหาช่องโหว่ และดำเนินการโจมตีได้ด้วยตนเองอย่างอัตโนมัติ กลุ่มผู้คุกคามยกระดับสู่อาชญากรไซเบอร์ระดับองค์กร (Organized Crime) และกลุ่มที่ได้รับการสนับสนุนจากรัฐ (State-Sponsored) โดยนำ AI มาใช้เป็นอาวุธรุกราน เช่น การทำ Deepfake & Voice Cloning ปลอมแปลงผู้บริหาร การใช้ Polymorphic Malware ปรับเปลี่ยนโครงสร้างหลบหลีกการตรวจจับ และการใช้ AI ล่าช่องโหว่อัตโนมัติ
ประเทศไทยเผชิญภัยคุกคามนี้อย่างหนัก โดยมีสถิติถูกโจมตีด้วย Ransomware สูงเฉลี่ย 3,200 ครั้งต่อสัปดาห์ ซึ่งสูงกว่าค่าเฉลี่ยทั่วโลกถึง 164% และพบมัลแวร์ตัวใหม่เกิดขึ้นสูงถึง 450,000 ตัวอย่างต่อวัน ท่ามกลางวิกฤตินี้ คุณอวิรุทธ์ ชชี้ว่า โจทย์ใหญ่ที่สุดขององค์กรในปัจจุบันคือเรื่อง Visibility หรือการมองเห็นสิ่งที่เกิดขึ้นในระบบอย่างครอบคลุม เนื่องจาก Agentic AI สามารถเชื่อมต่อฐานข้อมูลและทำงานได้เอง
ทั้งนี้ BAYCOMS ได้รับความไว้วางใจให้ทำหน้าที่เป็นเกราะป้องกันแก่ลูกค้าระดับโครงสร้างพื้นฐานสำคัญของประเทศใน 3 กลุ่มหลัก ได้แก่ สถาบันการเงิน, หน่วยงานความมั่นคง (คิดเป็นสัดส่วนรายได้ประมาณ 20%), และภาครัฐ/รัฐวิสาหกิจ/อุตสาหกรรมขนาดใหญ่ โดยตั้งเป้ารายได้ในปีที่ 30 เติบโตทะลุ 1,200 ล้านบาท ด้วยทีมงานผู้เชี่ยวชาญกว่า 260 คน
Local AI และอธิปไตยดิจิทัล ทางออกยุคใหม่
เพื่อรับมือภัยคุกคามในปัจจุบัน อวิรุทธ์ ระบุว่า ระบบ Cybersecurity ในประเทศไทยประมาณ 99% ยังเป็นเทคโนโลยีต่างชาติ ซึ่งมีความเสี่ยงจากความขัดแย้งทางภูมิรัฐศาสตร์หากเงื่อนไขระหว่างประเทศเปลี่ยนไป BAYCOMS จึงยกระดับบริการสู่ End-to-End AI Cybersecurity Services และผลักดันยุทธศาสตร์ Digital Sovereignty ด้วยการพัฒนาเทคโนโลยีสัญชาติไทยขึ้นเอง เช่น Local LLM ภายในองค์กร, AI Smart Helpdesk, AI Automated CSOC, AI Red Teaming และ Smart XDR
ด้านคุณศุภชัย อธิบายถึงแนวทางพัฒนาว่า บริษัทไม่ได้มุ่งสร้างซอฟต์แวร์สำเร็จรูป (Commercial Off-the-Shelf Product) เพื่อขายแข่งกับผู้ผลิตระดับโลกเนื่องจากข้อจำกัดด้านงบ R&D แต่นำโมดูลเทคโนโลยีที่พัฒนาขึ้นเองมาประกอบเข้ากับบริการ Managed Services ของบริษัทเพื่อแก้ปัญหาการทำงานจริงให้แก่ลูกค้า
ขณะเดียวกัน คุณอวิรุทธ์ เน้นย้ำหลักการ Human-in-the-Loop โดยใช้ AI ช่วยทำงานซ้ำ ๆ (Repetitive) แต่การตรวจสอบความถูกต้องและการตัดสินใจยังต้องใช้คนเสมอ ซึ่งสอดคล้องกับข้อมูลจาก Gartner ที่ระบุว่าการใช้ AI เพิ่มขึ้นไม่ได้ทำให้ทีม Cybersecurity ลดลง แต่กลับต้องเพิ่มบุคลากรเพื่อกำกับดูแลความเสี่ยงชุดใหม่
ขยายสู่ SEA และเทคโนโลยีควอนตัม รุกอนาคต
สำหรับทิศทางในอนาคต BAYCOMS วางแผนนำบริการ Managed Services ที่ผสาน Local AI ออกไปให้บริการในระดับภูมิภาคเอเชียตะวันออกเฉียงใต้ โดยมีเป้าหมายหลักที่ประเทศมาเลเซียและสิงคโปร์ รวมทั้งต่อยอดจากฐานลูกค้าองค์กรข้ามชาติเดิมในเวียดนาม อินโดนีเซีย และออสเตรเลีย โดยตั้งเป้าขยายสัดส่วนรายได้ต่างประเทศให้เติบโตต่อเนื่องจากปัจจุบันที่มีอยู่ประมาณ 10%
นอกจากนี้ บริษัทยังเตรียมความพร้อมล่วงหน้าเพื่อรับมือกับเทคโนโลยีแห่งอนาคตอย่างการเข้ารหัสยุคหลังควอนตัม (Post-Quantum Cryptography: PQC) เพื่อป้องกันการถอดรหัสข้อมูลลับในอนาคต และในมิติการพัฒนาสังคม คุณศุภชัย เล่าว่า ได้จัดตั้งศูนย์ปฏิบัติการไซเบอร์จำลอง (Simulated CSOC) ในมหาวิทยาลัยต่างจังหวัด เพื่อสร้างบุคลากรรุ่นใหม่ พร้อมส่งนักศึกษาเข้าไปช่วยดูแลความปลอดภัยไซเบอร์ให้แก่ SME และหน่วยงานท้องถิ่นที่ยังขาดแคลนงบประมาณ
ถอดบทเรียน 3 ทศวรรษ วิวัฒนาการรับมือภัยไซเบอร์
ย้อนกลับไปมองเส้นทางตลอด 30 ปีที่ผ่านมา คุณอวิรุทธ์สะท้อนว่า BAYCOMS ได้ปรับตัวล่วงหน้า 1–2 สเต็ปเพื่อรับมือภัยคุกคามในแต่ละยุคสมัยเสมอ:
- ยุค 1990s–2000s (ยุคไวรัสและหนอนเครือข่าย): เมื่อหนอน Slammer หรือ Blaster เจาะช่องโหว่ Windows จนระบบเครือข่ายล่ม BAYCOMS เป็นรายแรก ๆ ในไทยที่นำเสนอระบบ Patch Management เข้าไปแก้ปัญหาที่ต้นเหตุ
- ยุค 2010s (ยุคสงครามไซเบอร์และข้อมูลรั่วไหล): เกิดภัยคุกคามระดับชาติอย่าง Stuxnet และกรณีข้อมูลรั่วไหลครั้งใหญ่ BAYCOMS ได้บุกเบิกนำระบบป้องกันข้อมูลรั่วไหล (DLP) และจัดตั้งศูนย์เฝ้าระวังภัยไซเบอร์ (CSOC / MSSP Outsource) 24 ชั่วโมงเป็นรายแรก ๆ ในไทย
- ยุค 2020s (ยุค Supply Chain และ Ransomware): โลกเผชิญการโจมตีผ่านห่วงโซ่อุปทานอย่าง SolarWinds และ Ransomware ที่พัฒนาจากการล็อกไฟล์ไปสู่การขู่ปล่อยข้อมูลและการขู่ทำลายระบบ
จากแผ่นดิสก์สู่ Agentic AI ผู้บริหาร BAYCOMS ย้ำว่า ไม่เพียงก้าวทันเทคโนโลยี แต่ยังคงมุ่งมั่นทำหน้าที่เป็นเกราะป้องกันทางไซเบอร์ที่มั่นคงให้แก่ประเทศไทยอย่างยั่งยืน
ข่าวอื่น ๆ ที่น่าสนใจ
ยุทธศาสตร์อาเซียนในยุค AI จากผู้ใช้สู่ผู้ร่วมสร้าง
SanDisk เปิดยุค 2.0 ปรับพอร์ต SSD ไทย รับดีมานด์ข้อมูลพุ่งจาก AI