ความเสี่ยงจาก Quantum Computing อาจยังไม่ได้เกิดขึ้นในวันนี้ แต่ข้อมูลสำคัญขององค์กรที่ถูกขโมยออกไปวันนี้ อาจกลายเป็นความเสียหายในอนาคต หากวันหนึ่ง Quantum Computer มีความสามารถมากพอที่จะถอดรหัสข้อมูลที่ระบบปัจจุบันยังป้องกันไว้ได้
นี่คือโจทย์ของ Digital Trust ที่ ดร.ศุภกร กังพิศดาร ผู้จัดการประจำประเทศไทยและลาว ฟอร์ติเน็ต (Fortinet) มองว่า องค์กรไม่ควรรอให้ Quantum Computing พร้อมใช้งานอย่างแพร่หลายแล้วจึงเริ่มรับมือ เพราะสิ่งที่ต้องปกป้องไม่ใช่เพียงระบบในวันที่ถูกโจมตี แต่รวมถึงข้อมูลที่ต้องรักษาความลับและคุณค่าไปอีกหลายปี ความเสี่ยงจึงไม่ได้เริ่มต้นใน “วัน Q-Day” แต่อาจเริ่มจากวันที่ข้อมูลถูกนำออกจากองค์กรโดยที่ยังไม่มีใครถอดรหัสได้ ผู้โจมตีสามารถเก็บข้อมูลเหล่านั้นไว้ และรอวันที่เทคโนโลยีมีความสามารถเพียงพอจะเปิดข้อมูลออกมาได้
“มีโอกาสที่จะมีคนที่ Hack ข้อมูลไปตอนนี้ แล้วก็ไป Decrypt ข้อมูลในอนาคต” ดร.ศุภกร กล่าว
โจทย์สำคัญขององค์กรจึงไม่ใช่การถามเพียงว่า วันนี้ระบบถูกเจาะหรือไม่ แต่ต้องถามต่อว่า ข้อมูลที่องค์กรกำลังปกป้องวันนี้ ยังต้องมีคุณค่าและเป็นความลับไปอีกนานเท่าใด
ภัย Quantum อาจเริ่มจากข้อมูลที่ถูกขโมยวันนี้
ข้อมูลแต่ละประเภทมีอายุไม่เท่ากัน ดร.ศุภกร ยกตัวอย่างว่า ข้อมูลที่เกี่ยวข้องกับกรมธรรม์หรือข้อมูลทางการเงินอาจมีข้อกำหนดให้เก็บรักษาเป็นเวลาหลายปี ขณะที่ข้อมูลบางประเภท เช่น อีเมลทั่วไป อาจมีช่วงเวลาที่ข้อมูลยังมีประโยชน์สั้นกว่า
ความเสี่ยงจาก Quantum จึงไม่จำเป็นต้องทำให้องค์กรปฏิบัติต่อข้อมูลทุกชุดเหมือนกัน สิ่งที่ต้องทำก่อนคือแยกให้ออกว่า ข้อมูลใดมีความสำคัญ ต้องเก็บไว้นาน และหากข้อมูลถูกเปิดเผยในอีกหลายปีข้างหน้ายังสามารถสร้างผลกระทบได้ จากนั้นจึงย้อนกลับมาดูว่า ข้อมูลเหล่านั้นอยู่ที่ไหน และใช้ Encryption Algorithm แบบใด
“เราต้องมานั่งดูก่อนว่าหนึ่งคือ Data เราอยู่ที่ไหนบ้าง ก็ต้องมี Visibility ก่อน อันที่ 2 ก็คือเราก็จะต้องดูว่าเรามี Encryption Algorithm อะไรบ้างที่ Vulnerable ต่อเรื่องของ Quantum” ดร.ศุภกร กล่าว
Digital Trust ในมุมนี้จึงไม่ได้อยู่ที่การมีระบบเข้ารหัสเท่านั้น แต่อยู่ที่องค์กรต้องรู้ด้วยว่า กำลังปกป้องข้อมูลอะไร อยู่ที่ไหน ปกป้องด้วยอะไร และต้องปกป้องไปอีกนานเท่าใด
Quantum มีความเสี่ยง แต่แนวทางรับมือชัดแล้ว
ความน่าสนใจในมุมของ ดร.ศุภกร คือ เมื่อเปรียบเทียบ Quantum กับ AI เทคโนโลยีที่ดูเหมือนอยู่ไกลกว่าอย่าง Quantum กลับมีแนวทางรับมือที่ชัดกว่า
Quantum Computer มีความสามารถในการประมวลผลที่แตกต่างจากคอมพิวเตอร์ทั่วไป และในทางทฤษฎีมีโอกาสลดระยะเวลาที่ใช้ถอดรหัส Encryption Algorithm บางประเภทที่ใช้อยู่ในปัจจุบัน จากโจทย์ที่เคยต้องใช้เวลายาวนานมากให้สั้นลงได้ แต่ไม่ได้หมายความว่า Quantum Computer จะสามารถกดปุ่มแล้วถอดรหัสข้อมูลทุกอย่างได้ทันที
“ตอนนี้เรารู้แล้วว่าเราจะแก้ปัญหา Quantum ยังไง เพราะว่ามันมี PQC มี QKD ที่ออกมาแล้ว เพียงแต่ว่าเขาต้องตัดสินใจว่าเขาจะเริ่ม Deploy มันเมื่อไหร่” ดร.ศุภกร กล่าว
PQC หรือ Post-Quantum Cryptography เป็น Algorithm สำหรับการเข้ารหัสและ Digital Signature ที่ออกแบบมาเพื่อรับมือความสามารถของ Quantum Computer ส่วน QKD หรือ Quantum Key Distribution เป็นแนวทางสำหรับการกระจาย Key โดย ดร.ศุภกร อธิบายว่า การใช้ Post-Quantum Cryptography ไม่ได้หมายความว่าองค์กรต้องมี Quantum Computer เพราะคอมพิวเตอร์ทั่วไปสามารถประมวลผลฟังก์ชันทางคณิตศาสตร์เหล่านี้ได้
ดร.ศุภกร ระบุว่า Fortinet รองรับ Post-Quantum Cryptography ในอุปกรณ์ที่เกี่ยวข้องกับการเข้ารหัสมาตั้งแต่ปี 2022 ทำให้องค์กรที่ใช้อุปกรณ์ดังกล่าวสามารถเลือกใช้การเข้ารหัสในรูปแบบ Post-Quantum ได้
เริ่มจากรู้ว่าข้อมูลสำคัญอยู่ที่ไหน
โจทย์ใหญ่ของการเตรียมเข้าสู่ยุค Quantum ไม่ได้อยู่ที่การหาเทคโนโลยีเพียงอย่างเดียว แต่อยู่ที่การจัดลำดับการลงทุน เพราะองค์กรขนาดใหญ่มีทั้งข้อมูลจำนวนมหาศาล ระบบใหม่ และ Legacy Application ที่สร้างขึ้นในช่วงเวลาต่างกัน
ระบบเก่าบางประเภทฝัง Encryption และ Key เอาไว้ใน Code การเปลี่ยน Algorithm จึงอาจหมายถึงการกลับไปรื้อและแก้ระบบ ขณะที่ระบบสมัยใหม่แยกฟังก์ชัน Encryption ออกเป็น Module ทำให้สามารถเปลี่ยนส่วนการเข้ารหัสโดยไม่ต้องแก้ Code หลักทั้งหมด
ดร.ศุภกร จึงไม่ได้เสนอให้องค์กรเปลี่ยนระบบทั้งหมดเป็น Post-Quantum ทันที แต่ให้เริ่มจาก Visibility แล้วจัดลำดับข้อมูลและระบบที่มีความเสี่ยงสูงก่อน หากต้องการหา Quick Win สามารถเริ่มจาก Gateway หรือระดับ Network เพื่อสร้างการป้องกันบริเวณขอบเขตขององค์กร
สำหรับข้อมูลที่ถูกเข้ารหัสและจัดเก็บอยู่แล้ว การเปลี่ยนทั้งหมดก่อนถึงรอบอาจมีต้นทุนสูง องค์กรสามารถใช้จังหวะ Key Rotation ที่ต้องทำตามปกติในการทยอยเปลี่ยนจากระบบเข้ารหัสเดิมไปสู่ PQC แทน วิธีนี้ทำให้การเตรียมพร้อมสำหรับ Quantum เดินไปพร้อมกับรอบการบริหารระบบเดิม ไม่จำเป็นต้องรื้อทุกอย่างในครั้งเดียว
AI เร่งภัยไซเบอร์ ฝั่งป้องกันต้องเร็วระดับ Machine Speed
แม้ Quantum จะเป็นความเสี่ยงระยะยาว แต่ความเชื่อมั่นต่อระบบดิจิทัลกำลังถูกท้าทายในวันนี้จาก AI ซึ่งทำให้ทั้งการใช้งานเทคโนโลยีและการโจมตีเปลี่ยนไปพร้อมกัน
ดร.ศุภกร มองว่า AI แตกต่างจาก Quantum ตรงที่ยังไม่มีใครรู้ว่าความสามารถจะพัฒนาไปถึงไหน เมื่อ AI และ Automation ถูกนำมาใช้ค้นหาช่องโหว่และโจมตีระบบ ความเร็วของภัยคุกคามก็เพิ่มขึ้น จากกระบวนการที่เคยต้องใช้คนทำทีละขั้น ไปสู่การทำงานด้วย Machine Speed
“Hacker โจมตีด้วย Machine Speed คนป้องกันก็ต้องป้องกันด้วย Machine Speed เช่นกัน”
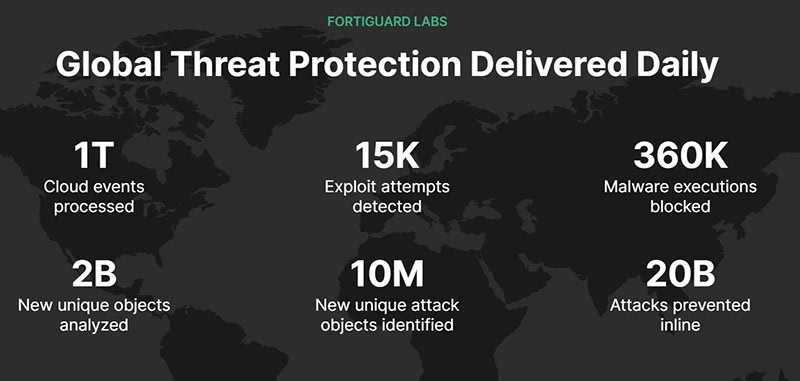
Fortinet จึงใช้ AI เข้ามาช่วยทั้งตรวจจับ ป้องกัน และพัฒนา Patch เพื่อรับมือกับภัยคุกคามที่เกิดเร็วขึ้น ดร.ศุภกร ระบุว่า Fortinet มีอุปกรณ์ติดตั้งอยู่ทั่วโลกมากกว่า 750 ล้านอุปกรณ์ ข้อมูลภัยคุกคามที่ตรวจพบจะถูกส่งกลับไปยัง FortiGuard Labs เพื่อวิเคราะห์ ก่อนนำผลที่ได้กลับไปพัฒนาการป้องกันสำหรับอุปกรณ์ที่ใช้งานอยู่
ขณะเดียวกัน AI ที่องค์กรนำมาใช้ก็ต้องถูกป้องกันด้วย เพราะ AI Agent สามารถทำงานได้มากขึ้น และ Guardrail ที่ใช้กำหนดขอบเขตการทำงานก็มีโอกาสถูกเจาะ Cyber Security จึงต้องขยายจากการป้องกัน Network, Application และ Data ไปสู่การทดสอบว่า AI สามารถถูกโจมตีหรือทำงานออกนอกกรอบได้หรือไม่ ผ่านแนวทางอย่าง AI Pen Test และการกำหนด AI Governance ภายในองค์กร
CEO ต้องมอง Digital Trust เป็นความเสี่ยงระยะยาว
เมื่อมองผ่านโจทย์ Digital Trust สิ่งที่ผู้บริหารต้องเตรียมจึงไม่ใช่การเลือกซื้อเทคโนโลยีเพื่อรอ Quantum เพียงอย่างเดียว แต่ต้องเริ่มจากการมองข้อมูลและความเสี่ยงขององค์กรให้เห็นก่อน
คำถามแรกคือ ข้อมูลสำคัญขององค์กรอยู่ที่ไหน ต้องรักษาไว้นานเพียงใด และหากข้อมูลนั้นถูกเปิดเผยในอนาคตจะยังสร้างผลกระทบต่อองค์กรหรือไม่ จากนั้นจึงตรวจสอบระบบเข้ารหัสที่ใช้อยู่ จัดลำดับระบบที่มีความเสี่ยง และวางแผนทยอยเปลี่ยนไปสู่ Post-Quantum Cryptography ตามความจำเป็นและรอบการลงทุน
ในเวลาเดียวกัน องค์กรต้องเตรียมรับมือกับความเสี่ยงที่เกิดขึ้นแล้วจาก AI ทั้งการโจมตีที่เร็วขึ้นและ AI Agent ที่เข้ามาทำงานภายในองค์กร ซึ่งหมายความว่า Cyber Security ต้องทำงานได้เร็วขึ้น ขณะที่ AI Governance ต้องกำหนดให้ชัดว่า AI ทำอะไรได้ และการตัดสินใจใดยังต้องอยู่กับมนุษย์
ดร.ศุภกร ยกเรื่อง Human Safety และ Risk Acceptance เป็นตัวอย่างของการตัดสินใจที่ไม่ควรมอบให้ AI ทั้งหมด เพราะเมื่อการตัดสินใจเกี่ยวข้องกับความปลอดภัยของมนุษย์ หรือการยอมรับความเสี่ยงที่อาจกระทบธุรกิจ ยังต้องอาศัย Human Judgment ในการชั่งน้ำหนักผลกระทบและกำหนดมาตรการควบคุม
Digital Trust ต้องอยู่ในโครงสร้างธุรกิจตั้งแต่ต้น
ภาพของ Digital Trust จึงกว้างกว่าการป้องกันไม่ให้ระบบถูก Hack เพราะองค์กรกำลังเชื่อมโยงข้อมูล ระบบ Cloud, AI, Data Center และ Operational Technology เข้าหากันมากขึ้น ระบบที่เคยแยกออกจากอินเทอร์เน็ต เช่น OT ในโรงงาน พลังงาน หรือโครงสร้างพื้นฐานสำคัญ ก็ต้องเชื่อมต่อเพื่อส่งข้อมูลไปวิเคราะห์ เชื่อมกับ Platform หรือใช้งานร่วมกับ IoT และ Cloud
ดร.ศุภกร มองว่า แนวคิดเดิมที่ระบบจะปลอดภัยเพราะไม่ได้เชื่อมต่ออินเทอร์เน็ตจึงใช้ไม่ได้อีกต่อไป คำถามต้องเปลี่ยนเป็น เมื่อระบบจำเป็นต้องเชื่อมต่อแล้ว จะทำอย่างไรให้ยังปลอดภัย
นี่เป็นเหตุผลที่ Fortinet วางบทบาทของตัวเองเป็น “Security Layer ของทุก ๆ Business” ไม่ว่าธุรกิจจะเดินไปสู่ AI, Quantum หรือ Automation มากเพียงใด Security ต้องอยู่ในโครงสร้างของระบบตั้งแต่ต้น เพื่อให้ธุรกิจสามารถใช้เทคโนโลยีเหล่านั้นได้โดยมีระบบป้องกันรองรับ
ข่าวอื่น ๆ ที่น่าสนใจ
TCAS Portfolio ยุค AI เชื่อมทักษะ–หลักสูตร–งานอนาคต
Connected Government โจทย์ใหญ่รัฐบาลดิจิทัลไทย เชื่อมข้อมูลอย่างไรให้มั่นคงและปลอดภัย