AI กำลังเพิ่มความเร็ว ขนาด และความซับซ้อนของการโจมตีไซเบอร์ ขณะที่การนำ AI Agent มาเข้าถึงข้อมูล ตัดสินใจ และทำงานแทนคน ก็เพิ่มเป้าหมายให้ผู้โจมตีเข้ามาแทรกแซงการทำงานขององค์กร ธุรกิจจึงต้องเตรียมทั้งการป้องกัน การตรวจจับ และการกู้คืนระบบ โดยกำหนดให้ชัดว่าบริการใดต้องเดินหน้าต่อเมื่อเกิดเหตุ ใครมีอำนาจตัดสินใจ และจะลดผลกระทบต่อลูกค้าได้อย่างไร เพราะองค์กรไม่อาจตั้งสมมติฐานว่าจะหยุดการโจมตีได้ทุกครั้ง
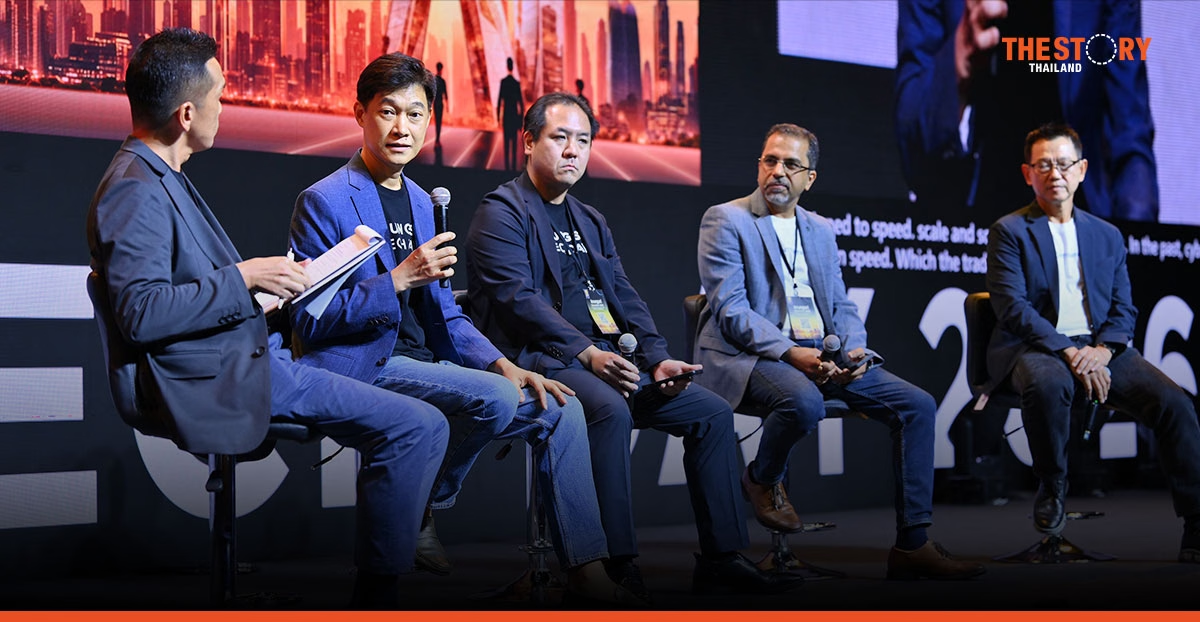
ผู้บริหารจากกรุงศรี MUFG และ NTT DATA ร่วมเสนอแนวทางรับมือภัยไซเบอร์ในยุค AI บนเวทีเสวนา “Cybersecurity Challenges and IT Governance in the Era of Frontier AI: Emerging Threats, Defense Strategies, and the Road Ahead” ในงาน Krungsri Tech Day 2026 โดยเน้นให้ธุรกิจร่วมรับผิดชอบด้านความมั่นคงปลอดภัย ตั้งแต่การออกแบบระบบ การใช้งาน AI ไปจนถึงการเตรียมผู้บริหารให้พร้อมตัดสินใจเมื่อเกิดวิกฤติ
AI Agent เพิ่มความเสี่ยงต่อข้อมูลและการตัดสินใจ
ธนพงษ์ อิทธิสกุลชัย ประธานเจ้าหน้าที่บริหาร บริษัท เอ็นทีที เดต้า (ประเทศไทย) อธิบายว่า เมื่อองค์กรเริ่มใช้ AI มากกว่าการค้นหาข้อมูล โดยมอบหมายให้เข้าถึงข้อมูล ตัดสินใจ หรือทำงานจนเสร็จ เป้าหมายของผู้โจมตีก็เปลี่ยนตามไปด้วย จากเดิมที่มุ่งขโมยข้อมูลหรือเข้าถึงบัญชีของบุคคล ผู้โจมตีอาจหันมาบิดเบือนการทำงานของ AI Agent ที่องค์กรอนุญาตให้ดำเนินงานแทน ความเสี่ยงจึงส่งผลโดยตรงต่อการดำเนินธุรกิจและลูกค้า ทำให้ผู้บริหารสูงสุดต้องเข้ามามีส่วนร่วมในการกำหนดแนวทางรับมือ
Ashish Thapar ผู้บริหารและหัวหน้าฝ่ายความมั่นคงปลอดภัยไซเบอร์ประจำภูมิภาคเอเชียแปซิฟิก NTT DATA, Inc. มองว่า AI เร่งความเร็วและขยายขนาดของการโจมตีที่มีอยู่แล้ว พร้อมเพิ่มความท้าทายด้านการจัดการตัวตนของ AI Agent และการติดตามความรับผิดชอบ จากเดิมที่องค์กรอาจสืบย้อนเหตุการณ์ไปถึงบุคคลได้ การทำงานผ่าน AI Agent จำนวนมากทำให้การระบุผู้รับผิดชอบซับซ้อนขึ้น อีกทั้งโมเดลที่เปิดให้เข้าถึงและนำไปใช้งานได้ง่ายขึ้นยังลดข้อจำกัดของผู้โจมตี ซึ่งไม่จำเป็นต้องปฏิบัติตามกติกาหรือแนวทางกำกับดูแลเช่นเดียวกับองค์กรธุรกิจ
กิตินันท์ ตุ่มเงิน ผู้บริหารสายงานความปลอดภัยระบบเทคโนโลยีสารสนเทศ ธนาคารกรุงศรีอยุธยา จำกัด (มหาชน) ระบุว่า ความท้าทายในการรับมือมี 3 ด้าน ได้แก่ ความเร็ว ขนาด และความซับซ้อนของการโจมตี กระบวนการและเครื่องมือเดิมถูกออกแบบให้รับมือการโจมตีด้วยความเร็วของมนุษย์ แต่เมื่อผู้โจมตีใช้ AI องค์กรก็ต้องปรับระบบป้องกันและกระบวนการที่ใช้งานมานาน ภาระดังกล่าวยิ่งมากขึ้นในสภาพแวดล้อมไอทีที่มีอุปกรณ์จำนวนมาก ศูนย์ข้อมูลหลายแห่ง บริการซอฟต์แวร์ผ่านอินเทอร์เน็ต และผู้ให้บริการภายนอก เพราะทุกส่วนต้องมีมาตรการความปลอดภัยที่สอดคล้องกัน
ป้องกันหลายชั้น พร้อมกู้ธุรกิจเมื่อถูกโจมตี
Takafumi Sudare กรรมการผู้จัดการและหัวหน้าฝ่ายกลยุทธ์ สายงานไอทีระดับโลก MUFG Bank กล่าวว่า องค์กรต้องเพิ่มความสามารถในการรับมือและฟื้นตัวจากเหตุไซเบอร์ หรือ Cyber Resilience ควบคู่กับการป้องกัน โดยเตรียมพร้อมสำหรับสถานการณ์ที่ผู้โจมตีอาจเข้ามาในระบบได้ การจัดสรรทรัพยากรจึงต้องพิจารณาว่าระบบใดสำคัญต่อธุรกิจ ระบบใดเปิดรับความเสี่ยง และหากถูกโจมตีจะสร้างผลกระทบมากเพียงใด เนื่องจากแต่ละระบบและแต่ละช่องโหว่มีความเสี่ยงไม่เท่ากัน องค์กรต้องให้ความสำคัญกับส่วนที่สร้างผลกระทบทางธุรกิจสูงและเป็นเป้าหมายของผู้โจมตี
การติดตั้งแพตช์แก้ไขช่องโหว่ยังจำเป็น แต่ Sudare ชี้ว่า บางสถานการณ์อาจยังไม่มีแพตช์ หรือองค์กรไม่สามารถติดตั้งได้ทันที จึงต้องมีมาตรการป้องกันหลายชั้น ทั้งการจำกัดสิทธิ์เข้าถึง การแยกระบบ และการติดตามข้อมูลภัยคุกคาม เพื่อให้ยังมีมาตรการอื่นช่วยป้องกันเมื่อส่วนใดส่วนหนึ่งล้มเหลว พร้อมเชื่อมแผนรับมือเหตุไซเบอร์เข้ากับแผนความต่อเนื่องทางธุรกิจ โดยกำหนดล่วงหน้าว่าบริการใดต้องดำเนินต่อ จะทำงานอย่างไรเมื่อระบบใช้ไม่ได้ และต้องดำเนินการอะไรบ้างเพื่อกลับมาให้บริการตามปกติ
Ashish กล่าวเสริมว่า การวางแผนฟื้นฟูต้องเริ่มจากการระบุข้อมูล ระบบ และการทำงานที่จำเป็นต่อการประคองธุรกิจ จากนั้นจึงเตรียมการสำรองข้อมูล สภาพแวดล้อมสำหรับกู้คืนที่แยกออกจากระบบอื่น และขั้นตอนกู้คืนให้พร้อม เพราะการโจมตีอาจทำลายทั้งข้อมูลและไฟล์ตั้งค่าระบบ องค์กรจึงต้องเตรียมกู้คืนองค์ประกอบที่ทำให้ระบบกลับมาใช้งานได้ครบถ้วน อีกด้านหนึ่ง การวิเคราะห์ภัยต้องมองให้เห็นเส้นทางการโจมตีที่เชื่อมหลายช่องโหว่เข้าด้วยกัน เพราะช่องโหว่ที่ประเมินแยกแล้วมีความเสี่ยงต่ำหรือปานกลาง อาจสร้างความเสียหายรุนแรงเมื่อผู้โจมตีนำมาใช้ต่อเนื่องกัน
ใช้ AI รับมือภัย พร้อมให้คนกำกับการตัดสินใจ
เมื่อผู้โจมตีใช้ AI เพิ่มความเร็ว ฝ่ายป้องกันก็สามารถใช้ AI ช่วยรวบรวมข้อมูล ระบุความเสี่ยง จัดลำดับความสำคัญ และเร่งการตอบสนองได้เช่นกัน Sudare ย้ำว่า การตัดสินใจสำคัญทางธุรกิจยังต้องอยู่กับคน ขณะที่ Ashish เสนอให้กำหนดบทบาทของมนุษย์ตามบริบทการใช้งาน ทั้งการร่วมตัดสินใจในกระบวนการ การติดตามการทำงาน และการกำกับดูแลในภาพรวม องค์กรจึงต้องรู้ว่าอนุญาตให้ AI ทำอะไร ใช้ในสถานการณ์ใด และต้องมีคนเข้ามาพิจารณาหรือควบคุมตรงไหน
Ashish กล่าวว่า องค์กรควรใช้แนวทาง Zero Trust ให้ครอบคลุมการใช้งาน AI และระบบไอทีส่วนอื่น ทั้งเครือข่าย ข้อมูล แอปพลิเคชัน ระบบ และตัวตนผู้ใช้งาน พร้อมปรับการทำงานของศูนย์ปฏิบัติการความมั่นคงปลอดภัย การรักษาความปลอดภัยด้านตัวตน และเครือข่ายให้รองรับความเปลี่ยนแปลง รวมถึงจัดการช่องโหว่และความเสี่ยงที่ระบบเปิดรับอย่างต่อเนื่อง เพราะแม้ AI จะเปลี่ยนวิธีรับมือภัยไซเบอร์ หลักพื้นฐานด้านความปลอดภัยยังเป็นสิ่งที่องค์กรต้องให้ความสำคัญ
ธนพงษ์ กล่าวว่า องค์กรต้องกำหนดบทบาทของคนตามความเสี่ยงของแต่ละงานที่มอบหมายให้ AI โดยพิจารณาผลกระทบต่อทั้งองค์กรและลูกค้า พร้อมเลือกเครื่องมือและวิธีรับมือให้เหมาะสมกับปัญหาและความคุ้มค่าในการลงทุน แม้ AI จะเข้ามาทำงานและตัดสินใจมากขึ้น มนุษย์ยังต้องรับผิดชอบต่อความน่าเชื่อถือขององค์กร ธุรกิจจึงต้องแบ่งประเภทงานให้ชัดเจน เพื่อกำหนดว่าคนควรมีส่วนร่วมและกำกับดูแลการทำงานของ AI ในแต่ละงานอย่างไร
กำหนดอำนาจตัดสินใจและซ้อมรับวิกฤติก่อนเกิดเหตุ
Sudare ระบุว่า องค์กรที่ดำเนินธุรกิจหลายประเทศต้องเชื่อมนโยบายและลำดับความสำคัญระดับโลกเข้ากับการปฏิบัติในแต่ละพื้นที่ โดยกำหนดบทบาท อำนาจตัดสินใจ และลำดับการรายงานเหตุไว้ล่วงหน้า เพราะเมื่อเกิดเหตุไซเบอร์ร้ายแรง องค์กรไม่มีเวลามาตกลงกันใหม่ว่าใครควรตัดสินใจ การเตรียมพร้อมจึงต้องรวมถึงการทดสอบร่วมกัน เพื่อให้แต่ละภูมิภาคดำเนินการได้รวดเร็ว มีผู้รับผิดชอบชัดเจน และยังสอดคล้องกับกรอบการทำงานเดียวกัน
Ashish เสนอให้ฝึกซ้อมทั้งทีมเทคนิคและผู้บริหาร โดยใช้สถานการณ์จำลองให้ผู้ตัดสินใจได้ทบทวนว่า เมื่อเกิดเหตุจะติดต่อใคร ต้องทำอะไรต่อ หากแนวทางแรกใช้ไม่ได้จะมีทางเลือกอย่างไร และจะรักษาการดำเนินธุรกิจไว้ได้อย่างไร การฝึกซ้อมต้องตั้งอยู่บนพื้นฐานการกำกับดูแล ระดับความเสี่ยงที่องค์กรยอมรับได้ และแนวทางบริหารความเสี่ยงที่ชัดเจน เพื่อให้แผนรับมือเหตุและแผนกู้คืนสามารถนำไปใช้ได้จริงในเวลาที่ต้องตัดสินใจอย่างรวดเร็ว
วางความปลอดภัยตั้งแต่เริ่มใช้ AI
ธนพงษ์ มองว่า ธุรกิจยังต้องเดินหน้าสร้างนวัตกรรมเพื่อรักษาความสามารถในการแข่งขัน พร้อมเปรียบระบบความปลอดภัยกับระบบเบรกของรถแข่งที่ช่วยให้ผู้ขับมั่นใจและใช้ความเร็วได้ องค์กรจึงต้องสร้างกรอบควบคุมให้ทันกับการใช้งานเทคโนโลยี รวมถึงเปิดรับการเรียนรู้ใหม่และทบทวนวิธีทำงานเดิมที่อาจใช้ไม่ได้กับภัยรูปแบบใหม่ ความรู้ความเข้าใจด้านความมั่นคงปลอดภัยของพนักงานยังเป็นพื้นฐานสำคัญ เพราะปัญหาอาจเริ่มจากการคลิกอีเมลหลอกลวง แม้องค์กรจะลงทุนกับเทคโนโลยีป้องกันไว้แล้วก็ตาม
กิตินันท์ ย้ำว่า องค์กรไม่ควรรอให้เกิดเหตุครั้งใหญ่จึงเริ่มเตรียมตัว แต่ต้องวางความปลอดภัยตั้งแต่เริ่มพัฒนานวัตกรรม ลงทุนกับบุคลากร และเตรียมพร้อมรับวิกฤต โดยเจ้าของระบบ ผู้ใช้งาน และผู้เกี่ยวข้องต้องร่วมรับผิดชอบ แม้จะรับประกันไม่ได้ว่าองค์กรจะไม่ถูกโจมตี แต่สิ่งที่ต้องทำให้ได้คือการลดความเสี่ยง ตรวจพบเหตุให้เร็ว ตอบสนองให้ทัน และจำกัดผลกระทบต่อลูกค้าและองค์กร เพราะเทคโนโลยีเปลี่ยนแปลงอยู่เสมอ ขณะที่ความเชื่อมั่นของลูกค้ายังคงมีความสำคัญต่ออนาคตของธุรกิจ
ข่าวอื่น ๆ ที่น่าสนใจ
Omnicom รวม 4 เอเจนซีไทย รุกบทบาท Growth Partner
เจาะลึกไฮไลต์งาน NTT DATA IGNITE Thailand 2026 เวทีที่ผู้นำองค์กรไม่ควรพลาด